
TBS系列:Nスタ
AIがシステムを攻撃するデモについて、取締役副社長 Co-CTO が出演しました。
実装からデプロイまでが短い今、Audit Utilityは攻守両方の診断AIとして開発チームの横に置かれます。
セキュリティ診断(AI-SAST / AI-DAST)
自動修正
マルウェアパッケージのブロック
ペネトレーションテスト
CI/CD環境の保護
01
USE CASE
差分の定期ホワイトボックスとDependabotのPR精査が回せます。結果はSlackへ出せます。
関連機能:ホワイトボックス診断(定期) / Dependabot トリアージ
外部依頼は残しつつ、速い開発周期には合いにくいことがあります。Audit Utilityは数時間〜1日で、人手診断に近いレポートを返します。
関連機能:ホワイトボックス診断(都度) / ブラックボックス診断(都度)
Audit Utilityはあえて診断結果を即答しません。自律的に長時間考えることにより、旧来のツールと比較しても、セキュリティに特化しないAIエージェントと比較しても、格段に高い精度を発揮します。
Audit Utilityはアプリケーションの仕様を理解し、診断します。旧来のツールと違い、OWASP Top 10 2025でも第一位である「認可制御不備」をはじめとして認証や固有のロジックに関連する脆弱性の発見が可能です。
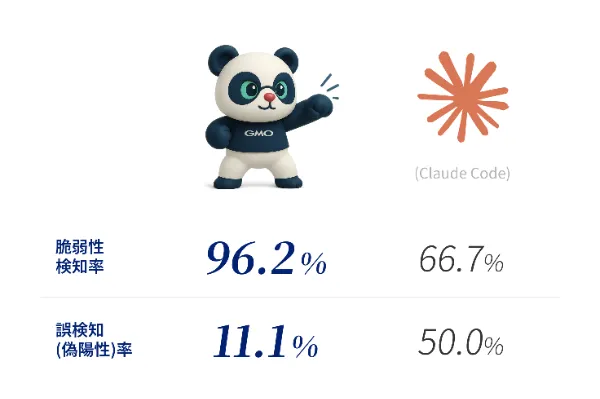
どのAIでも高い診断能力を有するわけではありません。Audit Utilityの専門家集団としての知見に基づき、Audit Utilityはセキュリティ特化AIとして高い検知率と低い誤検知率を両立します。
性能レポートをダウンロード
DEMO
CASE
AIで開発を加速させる企業を中心に、100以上の組織で導入されています。
0-DAY RESEARCH WITH CHAINOPTIC
Audit Utilityは世界中のOSSの
未知の脆弱性も報告しています
Audit Utilityの脆弱性を追うプロジェクトでは、世界中で使われるソフトウェアの脆弱性報告を通して、世界の安全に貢献しています。その中でも、Audit Utilityはセキュリティリサーチャーとして調査を行い、既に多くの0-day脆弱性を発見しています。
ZIPファイル解析におけるディレクトリトラバーサルによるリモートコード実行の脆弱性
7-Zip
ZIPファイル解析におけるディレクトリトラバーサルによるリモートコード実行の脆弱性
7-Zip
X-Forwarded-ForヘッダーのなりすましによるLitestarのレート制限回避の可能性
litestar-org/litestar
編集者権限を持つ攻撃者が、自身の権限を管理者に昇格させ、任意の管理操作を実行できる可能性
VolkovLabs/business-links
悪意のある SVG アップロードによる XSS の可能性
hedgedoc/hedgedoc
Miniflux のメディアプロキシにおける不適切な CSP 設定に起因する蓄積型 XSS
miniflux/v2
x-middleware-subrequest-id が外部ホストに漏洩する可能性
vercel/next.js
zip.vimにおける、巧妙に細工された ZIP ファイルによる潜在的なデータ損失の可能性
vim/vim
PRICE
セキュリティ診断AIエージェントは思考や修正の際に「クレジット」を消費します。
基本プランで割り当てられるクレジット以上に利用する場合は追加クレジットの購入が必要になります。
OSS 開発者向け
0
円/月
含まれるもの
・
ホワイトボックス診断(SAST)
・
ブラックボックス診断(DAST)
・
自動修正
・
Audit Utility Guard
利用条件
・
Audit Utilityオープンソース開発者応援プログラム採択
・
README.md にバッジ画像を追加
利用可否を調べる
基本プラン
70,000
円/月
セキュリティ診断AIエージェント
・
250 クレジット/月 付与
・
ホワイトボックス診断(SAST)
・
ブラックボックス診断(DAST)
・
自動修正
サプライチェーン保護
・
Audit Utility Hosted Runner: 1円/分(無料枠なし)
・
cicd-sensor連携: 月3,000分まで無料
・
Audit Utility Guard: 管理対象メンバー15人 含む
資料ダウンロード
MEDIA
Audit UtilityのセキュリティAIエージェントの取り組みは多くのメディアで取り上げられています。
TBS系列:Nスタ
AIがシステムを攻撃するデモについて、取締役副社長 Co-CTO が出演しました。
日経xTECH:脆弱性の急増で現場が逼迫 Mythos以降は人力に限界、AIで自動化へ
AIの能力向上で急増する脆弱性報告が人間の処理限界を超えつつある現状と、Claude Mythos が持つとされる高度な解析能力について解説しました。
@IT:「ソフトウェア産業は『未曾有の危機』に突入」 Audit Utility に聞く“axios侵害”の教訓
axiosの侵害事例について掘り下げ、ソフトウェアサプライチェーン攻撃の教訓について見解を述べました。

セキュリティエンジニアによる第三者診断
ペネトレーションテストも提供
業界慣習と異なりソースコード診断が標準付帯。リスクを網羅的に検出
料金は50万円から。世界レベルの技術力を予算ごとに柔軟に提供
手動診断の強みを知る
FAQ
いいえ、ソースコードはAIモデルの学習・AIモデルの改善に使用されることは一切ありません。詳細は利用規約の第 19 条 (秘密保持)5項をご参照ください。
/assessment/terms
Audit Utilityは再確認の一機能ですが、他機能の料金体系(Webアプリ診断・クラウド診断)とは独立したものになります。そのため、Audit Utility の機能単独での利用も可能です。
はい。Audit Utilityを利用できる人数は料金やプランに関わらず無制限です。
いいえ。ナレッジとして明示的にAudit Utilityに記憶させない限り、継続的にそれらのデータを保存することはありません。
いいえ。セキュリティエンジニア不在の開発チームでも活用できるように設計されています。
現在はSlackとGitHubをサポートしています。Audit Utilityとの会話はWeb上でも可能です。今後、他ツールとの連携も計画中です。
ユーザーガイドをご参照ください。
/assessment/docs/ja/g/getting-started/agent-the-ai-engineer/
LLMによって生成された出力は、不完全、不正確、または誤解を招く可能性があります。LLMの出力を基に意思決定を行う際は、ご自身の判断を適切に活用してください。